تبسيط التحقق من SIL: تطبيق ISA-TR84.00.02 لوظائف السلامة المجهزة في قطاع النفط والغاز
إن وظيفة السلامة المجهزة التي تحمل هدف SIL 2 على الورق ولكنها تفشل في حساب التحقق ليست وظيفة SIL 2 - بل هي التزام قانوني مغلف بالوثائق. ومع ذلك، عبر المنشآت التشغيلية، يتم التعامل مع التحقق من SIL بشكل روتيني كعمل ورقي: يتم إدخال الأرقام في أداة برمجية، وتظهر نتيجة خضراء، ويتم إغلاق الملف. عندما يفتح تحقيق في حادث ذلك الملف لاحقاً، تصبح الفجوات مكلفة. يستعرض هذا المقال منهجية التحقق الموضحة في ISA-TR84.00.02، ويوضح أين يخطئ الممارسون باستمرار، ويقدم إرشادات القرار للمهندسين ومسؤولي الصيانة وفرق المشتريات الذين يحتاجون إلى نتائج قابلة للدفاع عنها.
ما هو التحقق من SIL فعلياً وما ليس كذلك
يجيب اختيار SIL على السؤال: ما هو تقليل المخاطر الذي يجب أن تقدمه وظيفة السلامة المجهزة (SIF)؟ أما التحقق من SIL فيجيب على سؤال مختلف: هل تقدم SIF المصممة فعلياً تقليل المخاطر هذا، بالنظر إلى الأجهزة المحددة، والهيكلية، وفترة اختبار الإثبات، والتغطية التشخيصية المختارة؟
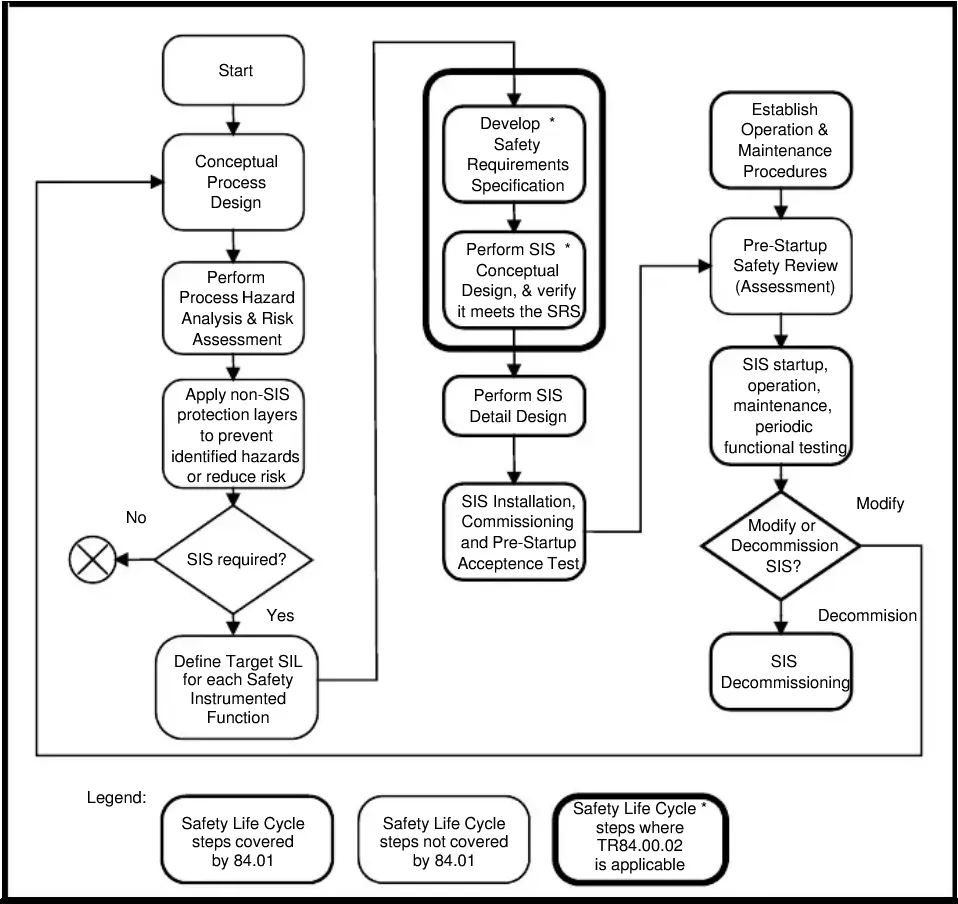
إن ISA-TR84.00.02 هو التقرير الفني الذي يدعم IEC 61511، وهو معيار السلامة الوظيفية لأنظمة السلامة المجهزة (SIS) في قطاع العمليات. يوفر التقرير الفني طرق حساب مطبقة - المعادلات المبسطة، وتحليل Markov، وتحليل شجرة الأخطاء، ومخططات كتلة الموثوقية - التي تسمح للمهندسين بحساب احتمالية الفشل عند الطلب (PFD) أو احتمالية الفشل في الساعة (PFH) لـ SIF ومقارنة النتيجة بهدف SIL المحدد أثناء تقييم المخاطر.
هذا التمييز يهم فرق المشتريات: شراء جهاز إرسال بشهادة SIL 2 لا يجعل SIF من فئة SIL 2. الشهادة تخص الجهاز بمعزل عن غيره. أما التحقق فيتناول حلقة SIF بالكامل - النظام الفرعي للمستشعر، ومعالج المنطق، والنظام الفرعي للعنصر النهائي - التي تعمل في ظل ظروف الموقع المحددة.
إطار الحساب
PFD مقابل PFH: اختيار المقياس الصحيح
يوجه ISA-TR84.00.02 المهندسين لاستخدام PFD (متوسط احتمالية الفشل عند الطلب) لـ SIFs ذات وضع الطلب، وPFH (احتمالية الفشل الخطير في الساعة) لـ SIFs ذات الطلب العالي أو الوضع المستمر. إن اختيار المقياس الخاطئ لوضع التشغيل هو خطأ جوهري يبطل نتيجة التحقق بغض النظر عن مدى دقة الحسابات.
يعمل نظام حماية الضغط عالي التكامل على رأس البئر عادةً في وضع الطلب المنخفض: يُطلب SIF بشكل غير متكرر، ويكون PFD هو المقياس الصحيح. أما نظام حماية لهب نظام إدارة الحارق الذي يعمل باستمرار فيتم تقييمه باستخدام PFH. تأكد من وضع التشغيل قبل فتح أي أداة حساب.
تحليل النظام الفرعي
يقسم ISA-TR84.00.02 وظيفة SIF إلى ثلاثة أنظمة فرعية:
- النظام الفرعي للمستشعر (عناصر البدء، بما في ذلك أجهزة الإرسال والمفاتيح وترتيبات التصويت)
- النظام الفرعي لمعالج المنطق (PLC السلامة، أو منطق المرحلات، أو المنطق الهوائي)
- النظام الفرعي للعنصر النهائي (الصمامات، والمشغلات، ومفاتيح الموضع، والملفات اللولبية)
يساهم كل نظام فرعي في PFD الإجمالي لـ SIF. إجمالي PFD لـ SIF هو مجموع قيم PFD للأنظمة الفرعية الثلاثة. تعني هذه الخاصية الإضافية أن النظام الفرعي للعنصر النهائي الضعيف يمكن أن يستهلك ميزانية SIL بالكامل حتى عندما يكون المستشعر ومعالج المنطق محددين جيداً.
معايير الإدخال الرئيسية
يتطلب الحساب، لكل مكون، ما يلي:
| المعيار | ما يمثله | أين يمكن الحصول عليه |
|---|---|---|
| λ_D (معدل الفشل الخطير) | معدل الإخفاقات التي قد تمنع SIF من العمل عند الطلب | ورقة بيانات SIL من الشركة المصنعة أو بيانات شهادة IEC 61508 |
| DC (التغطية التشخيصية) | جزء من الإخفاقات الخطيرة التي تكتشفها التشخيصات التلقائية | بيانات الشركة المصنعة؛ جداول إرشادات ISA-TR84.00.02 |
| β (جزء فشل السبب المشترك) | نسبة الإخفاقات التي تؤثر على القنوات الزائدة في وقت واحد | منهجية عامل بيتا في ISA-TR84.00.02 |
| T_I (فترة اختبار الإثبات) | الوقت بين الاختبارات الوظيفية اليدوية | جدول صيانة الموقع |
| T_CE (متوسط وقت الاستعادة) | متوسط وقت الإصلاح بعد اكتشاف الفشل | البيانات التاريخية لنظام CMMS في الموقع |
| الهيكلية (1oo1، 1oo2، 2oo3، إلخ) | منطق التصويت | أساس تصميم SIS |
يتطلب كل مدخل من هذه المدخلات حكماً هندسياً وبيانات خاصة بالموقع. إن القيم الافتراضية أو العامة المستعارة من قواعد البيانات المرجعية دون التحقق منها مقابل المعدات الفعلية وفترات الصيانة الفعلية هي مصدر شائع للنتائج غير المتحفظة.
أين تفشل حسابات التحقق في الممارسة العملية
التفاؤل بفترة اختبار الإثبات
يجب أن تعكس فترة اختبار الإثبات المدخلة في الحساب الفترة التي تم تحقيقها فعلياً في الميدان، وليس الفترة المكتوبة في إجراء الصيانة. إذا حدد الإجراء اختباراً سنوياً ولكن القيود التشغيلية تمدد الفترة بشكل روتيني، فإن نتيجة PFD تكون غير متحفظة. يتطلب ISA-TR84.00.02 أن تكون الفترة المفترضة قابلة للتحقيق في ظل ظروف التشغيل العادية. يجب على مسؤولي الصيانة مراجعة سجلات إتمام الاختبار الفعلية قبل تأكيد الفترة المستخدمة في التحقق.
تغطية اختبار الإثبات غير المكتملة
إن اختبار الإثبات الذي لا يختبر SIF بالكامل من المستشعر إلى العنصر النهائي لا يحصل على رصيد كامل. اختبار الشوط الجزئي للصمام، على سبيل المثال، يكتشف نسبة من إخفاقات الصمام ولكنه يترك الباقي دون اكتشاف حتى يتم إجراء اختبار الشوط الكامل. يوفر ISA-TR84.00.02 إرشادات حول كيفية حساب تغطية اختبار الإثبات الجزئي في حساب PFD. إن استخدام رصيد الاختبار الكامل عند إجراء اختبار جزئي فقط يضخم تقليل المخاطر الظاهري.
الاستهانة بإخفاقات السبب المشترك
يأخذ عامل بيتا في الاعتبار الإخفاقات التي تبطل التكرار - وهو حدث واحد يتسبب في فشل قناتين مستقلتين في وقت واحد. تنشأ إخفاقات السبب المشترك في SIFs الخاصة بالنفط والغاز من إمدادات هواء الأجهزة المشتركة، أو توجيه خط النبض المشترك عبر منطقة متأثرة بالحرارة، أو إصدارات برمجية متطابقة مع خطأ مشترك، أو قيام فني واحد بمعايرة أجهزة إرسال متعددة بشكل غير صحيح خلال نفس نافذة الصيانة. يوفر ISA-TR84.00.02 طريقة منظمة لتقدير عامل بيتا. إن تطبيق حد أدنى افتراضي لبيتا دون العمل من خلال القائمة المرجعية يقلل من تقدير مخاطر السبب المشترك في الهيكليات التي لم يتم فيها تنفيذ الاستقلال المادي أو الإجرائي بصرامة.
تجاهل الإخفاقات المنهجية
تتناول حسابات PFD إخفاقات الأجهزة العشوائية. يقر ISA-TR84.00.02، بالتوافق مع IEC 61511، بأن الإخفاقات المنهجية - الأخطاء في المواصفات أو التصميم أو التركيب أو الصيانة - لا يتم التقاطها بواسطة حسابات الموثوقية. إن SIF التي تجتاز حساب PFD ولكن لديها نقطة ضبط رحلة غير صحيحة في معالج المنطق، أو صمام يفشل في الإغلاق بسبب الحجم غير الصحيح للمشغل، لن تعمل. يجب أن يصاحب التحقق تقييم للسلامة الوظيفية يراجع مواصفات SIF، ومخطط السبب والنتيجة، وسجلات التشغيل.
سيناريو توضيحي: SIF للضغط الزائد في فاصل عالي الضغط
(هذا السيناريو توضيحي ولا يمثل منشأة أو حادثة محددة.)
فكر في فاصل عالي الضغط مع SIF مصممة لإغلاق صمام منع المدخل عند الضغط العالي جداً. يتطلب هدف SIL 2 أن يكون PFD في النطاق المحدد بواسطة IEC 61511 لـ SIL 2. تستخدم الهيكلية جهاز إرسال ضغط واحد (مستشعر 1oo1)، ومعالج منطق PLC للسلامة، وصمام كروي واحد يعمل بالهواء مع ملف لولبي (عنصر نهائي 1oo1).
ينتج عن حساب PFD أولي باستخدام بيانات معدل الفشل الخطير للشركة المصنعة وفترة اختبار الإثبات السنوية المخطط لها نتيجة تبدو وكأنها تلبي SIL 1 ولكنها تقصر عن SIL 2. أمام المهندس ثلاثة خيارات: زيادة التكرار في النظام الفرعي للمستشعر (على سبيل المثال، الانتقال إلى تصويت 1oo2 أو 2oo3)، أو زيادة تكرار اختبار الإثبات، أو تحسين التغطية التشخيصية. إن إضافة جهاز إرسال ثانٍ في تصويت 1oo2 يقلل من PFD للنظام الفرعي للمستشعر بشكل كبير، وإعادة تشغيل الحساب بمدخلات عامل بيتا المحدثة تجعل إجمالي PFD لـ SIF ضمن نطاق SIL 2 - بشرط الحفاظ على فترة اختبار الإثبات كما هو مخطط لها واحترام افتراضات عامل بيتا حول الفصل المادي لجهازي الإرسال أثناء التركيب.
يوضح هذا السيناريو سبب وجوب اكتمال التحقق قبل أن تنتهي المشتريات من قائمة المواد، وليس بعدها. إن اكتشاف فجوة في الهيكلية بعد طلب الصمام والمشغل يمثل مشكلة في الجدول الزمني والتكلفة. أما اكتشافها بعد التركيب فهو مشكلة تتعلق بالسلامة.
قائمة التحقق العملية للتحقق من SIL
استخدم قائمة التحقق هذه قبل تقديم التحقق من SIF لمراجعة تقييم السلامة الوظيفية.
النطاق والمدخلات
- [ ] تأكيد وضع التشغيل (طلب منخفض مقابل طلب مرتفع/مستمر) واختيار PFD أو PFH بناءً على ذلك
- [ ] الحصول على قيم λ_D و DC من أوراق بيانات SIL الخاصة بالشركة المصنعة، وليس من قواعد البيانات العامة، ما لم تكن البيانات الخاصة بالموقع غير متوفرة ويتم توثيق المصدر العام
- [ ] تأكيد فاصل اختبار البرهان مقابل جدول الصيانة الفعلي وسجلات الإنجاز الأخيرة
- [ ] توثيق تغطية اختبار البرهان الجزئي بشكل منفصل عن تغطية الاختبار الكامل وتطبيق الرصيد الصحيح في الحساب
- [ ] العمل من خلال قائمة التحقق لعامل بيتا
ISA-TR84.00.02لكل بنية متكررة؛ لا تطبق قيمة افتراضية دون مبرر
البنية والتصميم
- [ ] التحقق من أن حدود SIF تطابق مخطط السبب والنتيجة: من نقطة سحب المستشعر إلى مقعد العنصر النهائي
- [ ] التأكد من تقييم حل المنطق باستخدام بيانات معدل الفشل المعتمدة الخاصة به، وليس رقم PLC عام
- [ ] التحقق من إدراج صمامات الملف اللولبي، ومفاتيح الموضع، ومفاتيح الحد في النظام الفرعي للعنصر النهائي ضمن PFD للعنصر النهائي - غالباً ما يتم إغفال هذه العناصر
- [ ] مراجعة الفصل المادي والخدمات المشتركة للقنوات المتكررة؛ توثيق أي مرافق مشتركة كمساهمين في السبب المشترك
التوثيق والحوكمة
- [ ] التأكد من أن هدف SIL قابل للتتبع لتقييم المخاطر والمخاطر الموثق (تحليل طبقة الحماية أو ما يعادلها)
- [ ] تسجيل جميع الافتراضات ومصادر البيانات والانحرافات في تقرير التحقق
- [ ] جدولة مراجعة تقييم السلامة الوظيفية للتحقق المكتمل قبل تجميد تصميم SIS
- [ ] تخطيط محفز لإعادة التحقق لأي تعديل يغير البنية، أو فاصل اختبار البرهان، أو بيانات معدل فشل المكونات
الخلاصة والخطوات التالية
التحقق من SIL هو نشاط هندسي كمي بمدخلات وطرق ومعايير قبول محددة محددة في ISA-TR84.00.02. إنه ليس ناتج أداة برمجية يتم قبوله دون تمحيص للافتراضات الكامنة وراءه. إن الإخفاقات الأكثر شيوعاً - فواصل اختبار البرهان المتفائلة، ورصيد تغطية الاختبار غير المكتمل، وعوامل السبب المشترك التي تم تقديرها بأقل من قيمتها، ومكونات العناصر النهائية المفقودة - كلها يمكن منعها من خلال مراجعة منضبطة للمدخلات قبل إجراء الحساب.
بالنسبة للمهندسين الذين يبدأون أو يجددون برنامج التحقق من SIL، فإن الخطوات العملية التالية هي:
- الحصول على الإصدار الحالي من
ISA-TR84.00.02ومواءمة قوالب الحساب الخاصة بك مع أساليبها وتوجيهات عامل بيتا. - تدقيق سجلات التحقق من SIF الحالية مقابل بيانات إكمال اختبار البرهان الفعلية والتأكد من الوفاء بالفواصل الزمنية المفترضة.
- إنشاء محفز رسمي لإدارة التغيير بحيث يبدأ أي تعديل على SIF - الأجهزة أو البرامج أو إجراءات الصيانة - في مراجعة إعادة التحقق قبل تنفيذ التغيير.
- إشراك مقيم السلامة الوظيفية الخاص بك في وقت مبكر من مرحلة التصميم، وليس في مرحلة التوثيق.
إن SIF الذي تم التحقق منه ليس ضماناً لعدم وقوع حوادث. إنه عرض كمي يمكن الدفاع عنه بأن التصميم يحقق الحد من المخاطر الذي تتطلبه المنشأة. هذا التمييز يستحق الصرامة.