Verificación SIL simplificada: Aplicación de ISA-TR84.00.02 para funciones instrumentadas de seguridad en petróleo y gas
Una función instrumentada de seguridad que tiene un objetivo SIL 2 sobre el papel pero falla en el cálculo de verificación no es una función SIL 2; es un riesgo latente disfrazado de documentación. Sin embargo, en las instalaciones operativas, la verificación SIL se trata habitualmente como un ejercicio administrativo: se introducen números en una herramienta de software, aparece un resultado en verde y se cierra el archivo. Cuando la investigación de un incidente abre posteriormente ese archivo, las brechas resultan costosas. Este artículo recorre la metodología de verificación descrita en ISA-TR84.00.02, explica dónde fallan constantemente los profesionales y proporciona orientación para la toma de decisiones de ingenieros, jefes de mantenimiento y equipos de adquisiciones que necesitan resultados defendibles.
Qué es realmente la verificación SIL y qué no es
La selección de SIL responde a la pregunta: ¿qué reducción de riesgo debe ofrecer esta función instrumentada de seguridad (SIF)? La verificación SIL responde a una pregunta diferente: ¿la SIF tal como se ha diseñado ofrece realmente esa reducción de riesgo, dado el hardware, la arquitectura, el intervalo de prueba de comprobación y la cobertura de diagnóstico seleccionados?
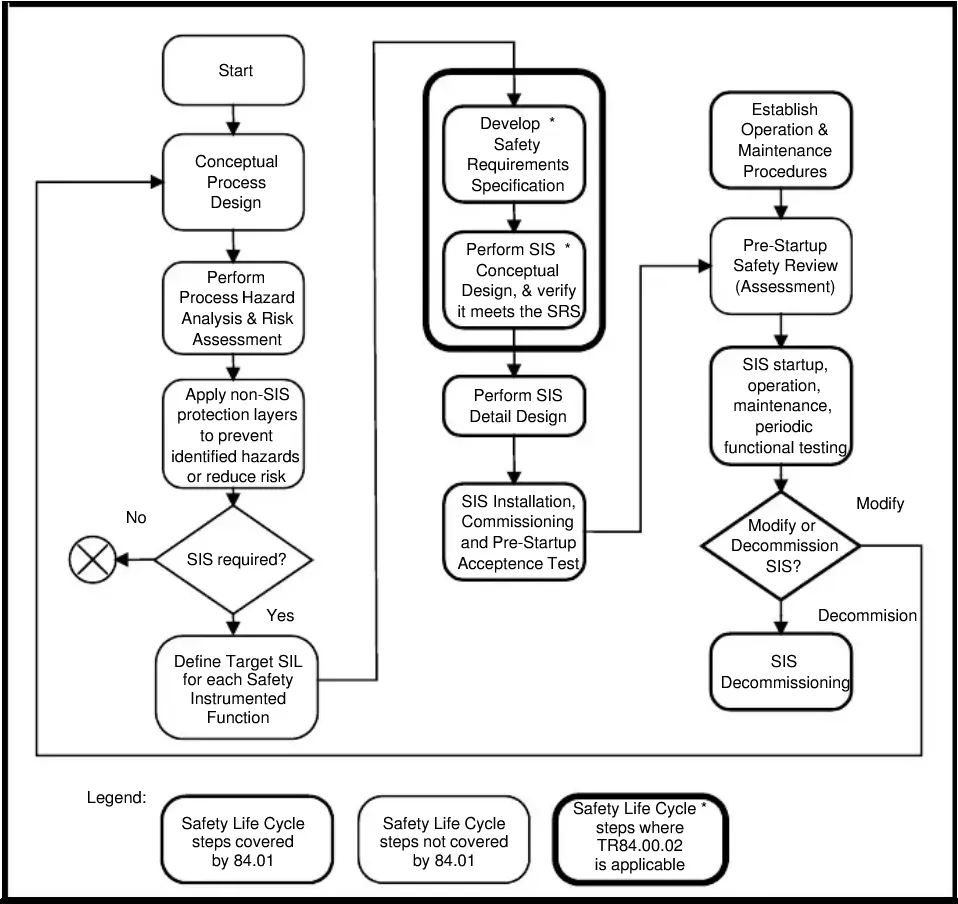
ISA-TR84.00.02 es el informe técnico que respalda la norma IEC 61511, el estándar de seguridad funcional para sistemas instrumentados de seguridad (SIS) del sector de procesos. El informe técnico proporciona métodos de cálculo desarrollados (ecuaciones simplificadas, análisis de Markov, análisis de árbol de fallas y diagramas de bloques de confiabilidad) que permiten a los ingenieros calcular la probabilidad de falla en demanda (PFD) o la probabilidad de falla por hora (PFH) para una SIF y comparar el resultado con el objetivo SIL establecido durante la evaluación de peligros y riesgos.
La distinción es importante para los equipos de adquisiciones: comprar un transmisor con un certificado SIL 2 no convierte a la SIF en SIL 2. El certificado aborda el dispositivo de forma aislada. La verificación aborda todo el lazo de la SIF (subsistema de sensores, resolvedor lógico y subsistema de elementos finales) operando bajo las condiciones específicas del sitio.
El marco de cálculo
PFD frente a PFH: Elección de la métrica adecuada
ISA-TR84.00.02 indica a los ingenieros que utilicen PFD (probabilidad promedio de falla en demanda) para SIF en modo de baja demanda y PFH (probabilidad de falla peligrosa por hora) para SIF en modo de alta demanda o continuo. Seleccionar la métrica incorrecta para el modo de operación es un error fundamental que invalida el resultado de la verificación, independientemente de cuán cuidadosamente se realice la aritmética.
Un sistema de protección de presión de alta integridad en un cabezal de pozo normalmente opera en modo de baja demanda: la SIF se demanda con poca frecuencia y la PFD es la métrica correcta. Un sistema de salvaguarda de llama de un sistema de gestión de quemadores que opera continuamente se evalúa utilizando PFH. Confirme el modo de operación antes de abrir cualquier herramienta de cálculo.
Descomposición de subsistemas
ISA-TR84.00.02 estructura la SIF en tres subsistemas:
- Subsistema de sensores (elementos iniciadores, incluidos transmisores, interruptores y arreglos de votación)
- Subsistema del resolvedor lógico (PLC de seguridad, lógica de relés o lógica neumática)
- Subsistema de elementos finales (válvulas, actuadores, interruptores de posición, solenoides)
Cada subsistema contribuye a la PFD global de la SIF. La PFD total de la SIF es la suma de los valores de PFD de los tres subsistemas. Esta propiedad aditiva significa que un subsistema de elementos finales deficiente puede consumir todo el presupuesto de SIL incluso cuando el sensor y el resolvedor lógico están bien especificados.
Parámetros de entrada clave
El cálculo requiere, para cada componente:
| Parámetro | Qué representa | Dónde obtenerlo |
|---|---|---|
| λ_D (tasa de fallas peligrosas) | Tasa de fallas que podrían impedir que la SIF funcione en demanda | Hoja de datos SIL del fabricante o datos de certificación IEC 61508 |
| DC (cobertura de diagnóstico) | Fracción de fallas peligrosas detectadas por diagnósticos automáticos | Datos del fabricante; tablas de guía de ISA-TR84.00.02 |
| β (fracción de falla de causa común) | Proporción de fallas que afectan a canales redundantes simultáneamente | Metodología del factor beta de ISA-TR84.00.02 |
| T_I (intervalo de prueba de comprobación) | Tiempo entre pruebas funcionales manuales | Programa de mantenimiento del sitio |
| T_CE (tiempo medio de restauración) | Tiempo promedio de reparación tras una falla detectada | Datos históricos del CMMS del sitio |
| Arquitectura (1oo1, 1oo2, 2oo3, etc.) | Lógica de votación | Base de diseño del SIS |
Cada una de estas entradas requiere juicio de ingeniería y datos específicos del sitio. Los valores predeterminados o genéricos tomados de bases de datos de referencia sin verificación frente al equipo real y los intervalos de mantenimiento reales son una fuente común de resultados no conservadores.
Dónde fallan los cálculos de verificación en la práctica
Optimismo en el intervalo de prueba de comprobación
El intervalo de prueba de comprobación introducido en el cálculo debe reflejar el intervalo realmente alcanzado en el campo, no el intervalo escrito en el procedimiento de mantenimiento. Si un procedimiento especifica pruebas anuales pero las restricciones operativas extienden rutinariamente el intervalo, el resultado de la PFD es no conservador. ISA-TR84.00.02 exige que el intervalo asumido sea alcanzable bajo condiciones normales de operación. Los jefes de mantenimiento deben auditar los registros reales de finalización de pruebas antes de confirmar el intervalo utilizado en la verificación.
Cobertura incompleta de la prueba de comprobación
Una prueba de comprobación que no ejercite la SIF completa desde el sensor hasta el elemento final no obtiene el crédito total. La prueba de carrera parcial de una válvula, por ejemplo, detecta una proporción de fallas de la válvula pero deja el resto sin detectar hasta una prueba de carrera completa. ISA-TR84.00.02 proporciona orientación sobre cómo contabilizar la cobertura parcial de la prueba de comprobación en el cálculo de la PFD. Usar un crédito de prueba completa cuando solo se realiza una prueba parcial infla la reducción de riesgo aparente.
Subestimación de fallas de causa común
El factor beta contabiliza las fallas que anulan la redundancia: un solo evento que causa que dos canales independientes fallen simultáneamente. Las fallas de causa común en las SIF de petróleo y gas surgen de suministros de aire de instrumentos compartidos, enrutamiento común de líneas de impulso a través de una zona afectada por el calor, versiones de software idénticas con un error común o un solo técnico que calibra incorrectamente múltiples transmisores durante la misma ventana de mantenimiento. ISA-TR84.00.02 proporciona un método estructurado de estimación del factor beta. Aplicar un beta predeterminado mínimo sin trabajar en la lista de verificación subestima el riesgo de causa común en arquitecturas donde la independencia física o de procedimiento no se ha implementado rigurosamente.
Omisión de fallas sistemáticas
Los cálculos de PFD abordan fallas aleatorias de hardware. ISA-TR84.00.02, en consonancia con IEC 61511, reconoce que las fallas sistemáticas (errores en la especificación, diseño, instalación o mantenimiento) no son capturadas por la aritmética de confiabilidad. Una SIF que pasa el cálculo de PFD pero tiene un punto de consigna de disparo incorrecto en el resolvedor lógico, o una válvula que no cierra debido a un dimensionamiento incorrecto del actuador, no funcionará. La verificación debe ir acompañada de una evaluación de seguridad funcional que revise la especificación de la SIF, el diagrama de causa y efecto y los registros de puesta en servicio.
Escenario ilustrativo: SIF de sobrepresión en separador de alta presión
(Este escenario es ilustrativo y no representa una instalación o incidente específico con nombre).
Considere un separador de alta presión con una SIF diseñada para cerrar la válvula de bloqueo de entrada por presión muy alta. El objetivo SIL 2 requiere una PFD en el rango definido por IEC 61511 para SIL 2. La arquitectura utiliza un solo transmisor de presión (sensor 1oo1), un resolvedor lógico PLC de seguridad y una sola válvula de bola accionada neumáticamente con solenoide (elemento final 1oo1).
Un cálculo preliminar de PFD utilizando los datos de tasa de fallas peligrosas del fabricante y el intervalo de prueba de comprobación anual planificado produce un resultado que parece cumplir con SIL 1 pero no llega a SIL 2. El ingeniero tiene tres opciones: aumentar la redundancia en el subsistema de sensores (por ejemplo, pasar a una votación 1oo2 o 2oo3), aumentar la frecuencia de las pruebas de comprobación o mejorar la cobertura de diagnóstico. Agregar un segundo transmisor en votación 1oo2 reduce sustancialmente la PFD del subsistema de sensores, y volver a ejecutar el cálculo con entradas de factor beta actualizadas sitúa la PFD total de la SIF dentro de la banda SIL 2, siempre que el intervalo de prueba de comprobación se mantenga según lo planeado y se respeten los supuestos del factor beta sobre la separación física de los dos transmisores durante la instalación.
Este escenario ilustra por qué la verificación debe completarse antes de que adquisiciones finalice la lista de materiales, no después. Descubrir una brecha en la arquitectura después de que la válvula y el actuador están pedidos es un problema de cronograma y costo. Descubrirlo después de la instalación es un problema de seguridad.
Lista de verificación práctica para la verificación SIL
Utilice esta lista de verificación antes de presentar una verificación de SIF para la revisión de la evaluación de seguridad funcional.
Alcance y Entradas
- [ ] Confirmar el modo de operación (baja demanda frente a alta demanda/continua) y seleccionar PFD o PFH en consecuencia
- [ ] Obtener los valores λ_D y DC de las hojas de datos SIL del fabricante, no de bases de datos genéricas, a menos que no haya datos específicos del sitio disponibles y la fuente genérica esté documentada
- [ ] Confirmar el intervalo de la prueba de comprobación (proof-test) frente al programa de mantenimiento real y los registros de finalización recientes
- [ ] Documentar la cobertura de la prueba de comprobación parcial por separado de la cobertura de la prueba completa y aplicar el crédito correcto en el cálculo
- [ ] Trabajar con la lista de verificación del factor beta de
ISA-TR84.00.02para cada arquitectura redundante; no aplicar un valor por defecto sin justificación
Arquitectura y Diseño
- [ ] Verificar que el límite de la SIF coincida con el diagrama de causa y efecto: desde el punto de toma del sensor hasta el asiento del elemento final
- [ ] Confirmar que el resolvedor lógico se evalúe utilizando sus propios datos certificados de tasa de falla, no una cifra de PLC genérica
- [ ] Comprobar que las válvulas solenoides, los interruptores de posición y los interruptores de límite en el subsistema del elemento final se incluyan en la PFD del elemento final; estos se omiten con frecuencia
- [ ] Revisar la separación física y los servicios comunes para los canales redundantes; documentar cualquier servicio compartido como contribuyente de causa común
Documentación y Gobernanza
- [ ] Confirmar que el objetivo SIL sea trazable a una evaluación de peligros y riesgos documentada (Análisis de Capas de Protección o equivalente)
- [ ] Registrar todas las suposiciones, fuentes de datos y desviaciones en el informe de verificación
- [ ] Programar una revisión de la evaluación de seguridad funcional de la verificación completada antes de que se congele el diseño del SIS
- [ ] Planificar un disparador de reverificación para cualquier modificación que cambie la arquitectura, el intervalo de la prueba de comprobación o los datos de tasa de falla de los componentes
Conclusión y próximos pasos
La verificación SIL es una actividad de ingeniería cuantitativa con entradas, métodos y criterios de aceptación específicos definidos en ISA-TR84.00.02. No es el resultado de una herramienta de software que deba aceptarse sin escudriñar las suposiciones que lo sustentan. Las fallas más comunes (intervalos de prueba de comprobación optimistas, crédito de cobertura de prueba incompleto, factores de causa común subestimados y componentes de elementos finales faltantes) son evitables con una revisión disciplinada de las entradas antes de ejecutar el cálculo.
Para los ingenieros que comienzan o actualizan un programa de verificación SIL, los pasos prácticos a seguir son:
- Obtener la edición actual de
ISA-TR84.00.02y alinear sus plantillas de cálculo con sus métodos y guía de factor beta. - Auditar los registros de verificación de SIF existentes frente a los datos reales de finalización de pruebas de comprobación y confirmar que se están cumpliendo los intervalos asumidos.
- Establecer un disparador formal de gestión de cambios para que cualquier modificación en una SIF (hardware, software o procedimiento de mantenimiento) inicie una revisión de reverificación antes de que se implemente el cambio.
- Involucrar a su asesor de seguridad funcional al principio de la fase de diseño, no en la etapa de documentación.
Una SIF verificada no es una garantía de cero incidentes. Es una demostración cuantificada y defendible de que el diseño ofrece la reducción de riesgos que la instalación requiere. Esa distinción vale el rigor.