Desmistificando a Verificação SIL: Aplicando a ISA-TR84.00.02 para Funções Instrumentadas de Segurança em Óleo e Gás
Uma Função Instrumentada de Segurança que possui uma meta SIL 2 no papel, mas falha no cálculo de verificação, não é uma função SIL 2 — é um passivo disfarçado de documentação. No entanto, em todas as instalações operacionais, a verificação SIL é rotineiramente tratada como um exercício burocrático: números são inseridos em uma ferramenta de software, um resultado verde aparece e o arquivo é fechado. Quando uma investigação de incidente abre esse arquivo posteriormente, as lacunas tornam-se dispendiosas. Este artigo percorre a metodologia de verificação descrita na ISA-TR84.00.02, explica onde os profissionais erram consistentemente e fornece orientação de decisão para engenheiros, líderes de manutenção e equipes de suprimentos que precisam de resultados defensáveis.
O que a Verificação SIL Realmente É — e o que Não É
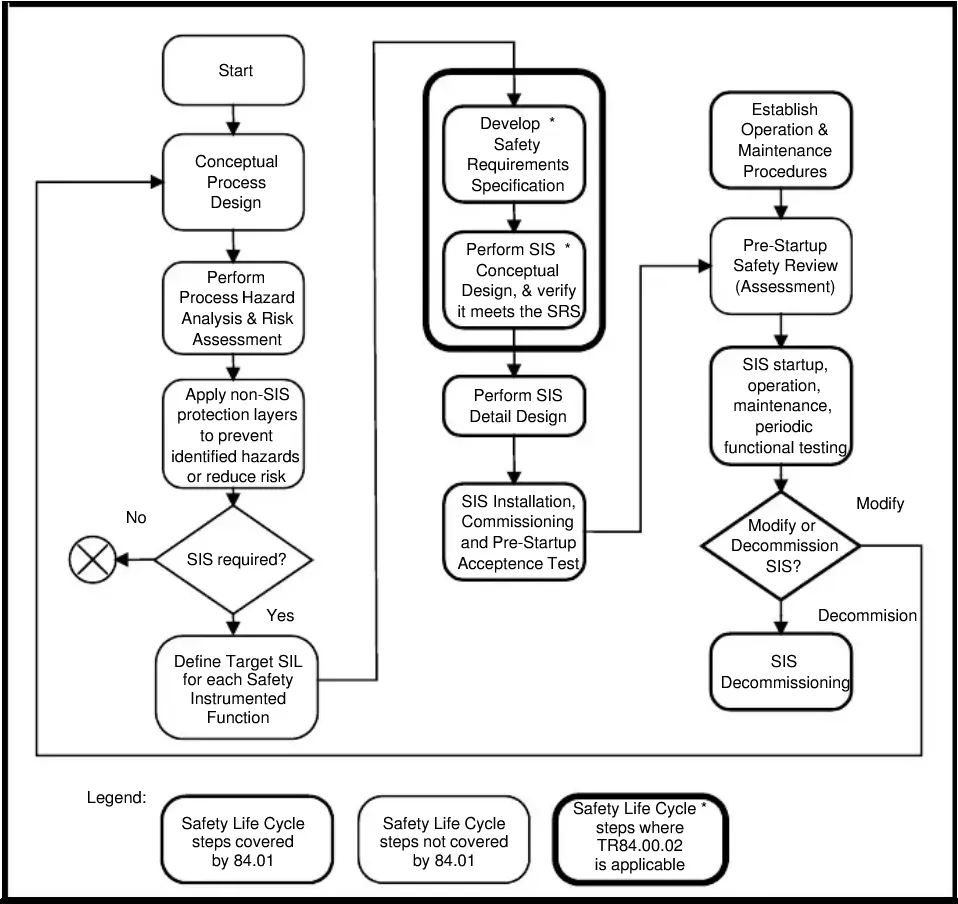
A seleção de SIL responde à pergunta: qual redução de risco esta Função Instrumentada de Segurança (SIF) precisa entregar? A verificação SIL responde a uma pergunta diferente: a SIF conforme projetada realmente entrega essa redução de risco, considerando o hardware, a arquitetura, o intervalo de teste de prova e a cobertura de diagnóstico selecionados?
A ISA-TR84.00.02 é o relatório técnico que apoia a IEC 61511, a norma de segurança funcional para Sistemas Instrumentados de Segurança (SIS) do setor de processos. O relatório técnico fornece métodos de cálculo detalhados — Equações Simplificadas, análise de Markov, Análise de Árvore de Falhas e diagramas de blocos de confiabilidade — que permitem aos engenheiros calcular a Probabilidade de Falha sob Demanda (PFD) ou a Probabilidade de Falha por Hora (PFH) para uma SIF e comparar o resultado com a meta SIL estabelecida durante a avaliação de perigos e riscos.
A distinção é importante para as equipes de suprimentos: comprar um transmissor com um certificado SIL 2 não torna a SIF SIL 2. O certificado aborda o dispositivo isoladamente. A verificação aborda todo o loop da SIF — subsistema de sensores, resolvedor lógico e subsistema de elementos finais — operando sob condições específicas do site.
A Estrutura de Cálculo
PFD vs. PFH: Escolhendo a Métrica Correta
A ISA-TR84.00.02 orienta os engenheiros a usar PFD (probabilidade média de falha sob demanda) para SIFs em modo de demanda e PFH (probabilidade de falha perigosa por hora) para SIFs de alta demanda ou modo contínuo. Selecionar a métrica errada para o modo de operação é um erro fundamental que invalida o resultado da verificação, independentemente de quão cuidadosamente a aritmética seja feita.
Um sistema de proteção de pressão de alta integridade em uma cabeça de poço normalmente opera em modo de baixa demanda: a SIF é demandada raramente, e a PFD é a métrica correta. Um sistema de salvaguarda de chama de um sistema de gerenciamento de queimadores operando continuamente é avaliado usando PFH. Confirme o modo de operação antes de abrir qualquer ferramenta de cálculo.
Decomposição de Subsistemas
A ISA-TR84.00.02 estrutura a SIF em três subsistemas:
- Subsistema de sensores (elementos iniciadores, incluindo transmissores, chaves e arranjos de votação)
- Subsistema do resolvedor lógico (CLP de segurança, lógica de relés ou lógica pneumática)
- Subsistema de elementos finais (válvulas, atuadores, chaves de posição, solenoides)
Cada subsistema contribui para a PFD geral da SIF. A PFD total da SIF é a soma dos valores de PFD dos três subsistemas. Esta propriedade aditiva significa que um subsistema de elementos finais fraco pode consumir todo o orçamento de SIL, mesmo quando o sensor e o resolvedor lógico estão bem especificados.
Parâmetros de Entrada Principais
O cálculo exige, para cada componente:
| Parâmetro | O que representa | Onde obter |
|---|---|---|
| λ_D (taxa de falha perigosa) | Taxa de falhas que poderiam impedir a SIF de operar sob demanda | Folha de dados SIL do fabricante ou dados de certificação IEC 61508 |
| DC (cobertura de diagnóstico) | Fração de falhas perigosas detectadas por diagnósticos automáticos | Dados do fabricante; tabelas de orientação da ISA-TR84.00.02 |
| β (fração de falha de causa comum) | Proporção de falhas que afetam canais redundantes simultaneamente | Metodologia do fator beta da ISA-TR84.00.02 |
| T_I (intervalo de teste de prova) | Tempo entre testes funcionais manuais | Cronograma de manutenção do site |
| T_CE (tempo médio para restaurar) | Tempo médio de reparo após falha detectada | Dados históricos do CMMS do site |
| Arquitetura (1oo1, 1oo2, 2oo3, etc.) | Lógica de votação | Base de projeto do SIS |
Cada uma dessas entradas requer julgamento de engenharia e dados específicos do site. Valores padrão ou genéricos emprestados de bancos de dados de referência sem verificação em relação ao equipamento real e aos intervalos de manutenção reais são uma fonte comum de resultados não conservadores.
Onde os Cálculos de Verificação Falham na Prática
Otimismo no Intervalo de Teste de Prova
O intervalo de teste de prova inserido no cálculo deve refletir o intervalo realmente alcançado em campo, não o intervalo escrito no procedimento de manutenção. Se um procedimento especifica testes anuais, mas restrições operacionais rotineiramente estendem o intervalo, o resultado da PFD é não conservador. A ISA-TR84.00.02 exige que o intervalo assumido seja alcançável sob condições normais de operação. Os líderes de manutenção devem auditar os registros reais de conclusão de testes antes de confirmar o intervalo usado na verificação.
Cobertura Incompleta do Teste de Prova
Um teste de prova que não exercita a SIF completa, do sensor ao elemento final, não recebe crédito total. O teste de curso parcial de uma válvula, por exemplo, detecta uma proporção de falhas da válvula, mas deixa o restante não detectado até um teste de curso completo. A ISA-TR84.00.02 fornece orientação sobre como contabilizar a cobertura parcial do teste de prova no cálculo da PFD. Usar um crédito de teste completo quando apenas um teste parcial é realizado infla a aparente redução de risco.
Falhas de Causa Comum Subestimadas
O fator beta contabiliza falhas que derrotam a redundância — um único evento que faz com que dois canais independentes falhem simultaneamente. Falhas de causa comum em SIFs de óleo e gás surgem de suprimentos de ar de instrumentos compartilhados, roteamento comum de linhas de impulso através de uma zona afetada pelo calor, versões de software idênticas com um bug comum ou um único técnico calibrando incorretamente vários transmisores durante a mesma janela de manutenção. A ISA-TR84.00.02 fornece um método estruturado de estimativa do fator beta. Aplicar um beta padrão mínimo sem trabalhar no checklist subestima o risco de causa comum em arquiteturas onde a independência física ou procedimental não foi rigorosamente implementada.
Falhas Sistemáticas Ignoradas
Os cálculos de PFD abordam falhas aleatórias de hardware. A ISA-TR84.00.02, consistente com a IEC 61511, reconhece que falhas sistemáticas — erros na especificação, projeto, instalação ou manutenção — não são capturadas pela aritmética de confiabilidade. Uma SIF que passa no cálculo de PFD, mas tem um setpoint de trip incorreto no resolvedor lógico, ou uma válvula que falha ao fechar devido ao dimensionamento incorreto do atuador, não funcionará. A verificação deve ser acompanhada por uma avaliação de segurança funcional que revise a especificação da SIF, o diagrama de causa e efeito e os registros de comissionamento.
Cenário Ilustrativo: SIF de Sobrepressão de Separador de Alta Pressão
(Este cenário é ilustrativo e não representa uma instalação ou incidente específico nomeado.)
Considere um separador de alta pressão com uma SIF projetada para fechar a válvula de bloqueio de entrada em caso de pressão muito alta. A meta SIL 2 requer uma PFD na faixa definida pela IEC 61511 para SIL 2. A arquitetura usa um único transmissor de pressão (sensor 1oo1), um resolvedor lógico CLP de segurança e uma única válvula de esfera acionada pneumaticamente com solenoide (elemento final 1oo1).
Um cálculo preliminar de PFD usando os dados de taxa de falha perigosa do fabricante e o intervalo de teste de prova anual planejado produz um resultado que parece atender ao SIL 1, mas fica aquém do SIL 2. O engenheiro tem três opções: aumentar a redundância no subsistema de sensores (ex: mudar para votação 1oo2 ou 2oo3), aumentar a frequência dos testes de prova ou melhorar a cobertura diagnóstica. Adicionar um segundo transmissor em votação 1oo2 reduz substancialmente a PFD do subsistema de sensores, e a reexecução do cálculo com entradas de fator beta atualizadas traz a PFD total da SIF para a faixa SIL 2 — desde que o intervalo de teste de prova seja mantido conforme planejado e as premissas do fator beta sobre a separação física dos dois transmissores sejam honradas durante a instalação.
Este cenário ilustra por que a verificação deve ser concluída antes que suprimentos finalize a lista de materiais, não depois. Descobrir uma lacuna de arquitetura após a válvula e o atuador estarem encomendados é um problema de cronograma e custo. Descobri-la após a instalação é um problema de segurança.
Checklist Prático para Verificação de SIL
Use este checklist antes de submeter uma verificação de SIF para revisão da avaliação de segurança funcional.
Escopo e Entradas
- [ ] Confirmar o modo de operação (baixa demanda vs. alta demanda/contínuo) e selecionar PFD ou PFH adequadamente
- [ ] Obter valores de λ_D e DC das folhas de dados de SIL do fabricante, não de bancos de dados genéricos, a menos que dados específicos do site não estejam disponíveis e a fonte genérica seja documentada
- [ ] Confirmar o intervalo do teste de prova (proof-test) em relação ao cronograma de manutenção real e registros de conclusão recentes
- [ ] Documentar a cobertura do teste de prova parcial separadamente da cobertura do teste completo e aplicar o crédito correto no cálculo
- [ ] Trabalhar com o checklist do fator beta da
ISA-TR84.00.02para cada arquitetura redundante; não aplicar um valor padrão sem justificativa
Arquitetura e Projeto
- [ ] Verificar se o limite da SIF corresponde ao diagrama de causa e efeito: do ponto de tomada do sensor ao assento do elemento final
- [ ] Confirmar que o resolvedor lógico é avaliado usando seus próprios dados de taxa de falha certificados, não um valor de PLC genérico
- [ ] Verificar se válvulas solenoides, chaves de posição e chaves de fim de curso no subsistema do elemento final estão incluídas na PFD do elemento final — estas são frequentemente omitidas
- [ ] Revisar a separação física e serviços comuns para canais redundantes; documentar quaisquer utilidades compartilhadas como contribuidores de causa comum
Documentação e Governança
- [ ] Confirmar que a meta de SIL é rastreável a uma avaliação de perigos e riscos documentada (Análise de Camadas de Proteção ou equivalente)
- [ ] Registrar todas as premissas, fontes de dados e desvios no relatório de verificação
- [ ] Agendar uma revisão da avaliação de segurança funcional da verificação concluída antes que o projeto do SIS seja congelado
- [ ] Planejar um gatilho de reverificação para qualquer modificação que altere a arquitetura, o intervalo do teste de prova ou os dados de taxa de falha dos componentes
Conclusão e Próximos Passos
A verificação de SIL é uma atividade de engenharia quantitativa com entradas, métodos e critérios de aceitação específicos definidos na ISA-TR84.00.02. Não é um resultado de ferramenta de software a ser aceito sem escrutínio das premissas por trás dele. As falhas mais comuns — intervalos de teste de prova otimistas, crédito de cobertura de teste incompleto, fatores de causa comum subestimados e componentes de elementos finais ausentes — são todas evitáveis com uma revisão disciplinada das entradas antes que o cálculo seja executado.
Para engenheiros que estão iniciando ou atualizando um programa de verificação de SIL, os próximos passos práticos são:
- Obter a edição atual da
ISA-TR84.00.02e alinhar seus modelos de cálculo aos seus métodos e orientações de fator beta. - Auditar os registros de verificação de SIF existentes em relação aos dados reais de conclusão de testes de prova e confirmar se os intervalos assumidos estão sendo cumpridos.
- Estabelecer um gatilho formal de gestão de mudanças para que qualquer modificação em uma SIF — hardware, software ou procedimento de manutenção — inicie uma revisão de reverificação antes que a mudança seja implementada.
- Envolver seu avaliador de segurança funcional no início da fase de projeto, não na etapa de documentação.
Uma SIF verificada não é uma garantia de zero incidentes. É uma demonstração defensável e quantificada de que o projeto entrega a redução de risco que a instalação exige. Essa distinção vale o rigor.